Attributi HTML personalizzati

Boost your web application

HTML è un linguaggio di mark-up in cui sono stati definiti molti tag per conferire una semantica al testo. Quindi ci sono i marcatori di titolo h1, …, h6 per definire la gerarchia delle titolazioni nelle sezioni del documento, come i tag per le liste, i paragrafi, le immagini e così via.

Ogni marcatore (tag) è corredato di una serie di attributi standard che vengono utilizzati sia da browser che dai programmi Javascript per interagire con il DOM (Document Object Model).

Nulla vieta però all’occorrenza di definire degli attributi personalizzati (custom) se l’applicazione ne ha bisogno. Il browser ignorerà tali attributi per quanto riguarda la visualizzazione ma li metterà comunque a disposizione nel DOM per poter essere utilizzati dai programmi Javascript. Come esempio di un caso d’uso possiamo aver bisogno di identificare l’icona di un utente del social network che stiamo sviluppando etichettandolo con l’id univoco che rappresenta l’utente nello spazio dati:

<img src="images/placeholder-small.jpg" userid="8zn4938d9z3" ...>

userid non è un attributo standard; nella visualizzazione il browser non lo prederà in considerazione, però potremo accedervi con Javascript:

<script>
console.log(img.getAttribute('userid'));
</script>

Potrebbe esserci un problema di conflitto di nomi, se abbiamo definito un nome attributo che viene utilizzato in modo diverso da più librerie Javascript entrambe agenti sulla stessa pagina HTML.

HTML5 [1] da’ la possibilità di definire una convenzione per cui se i nomi degli attributi personalizzati iniziano con data-

<img src="images/placeholder-small.jpg" data-userid="8zn4938d9z3" ...>

allora i valori sono reperibili direttamente con un accesso all’oggetto img.dataset

console.log(img.dataset.userid);

Oppure con AngularJS è possibile la stessa cosa utilizzando il prefisso ng-* (le cosiddette direttive con le quali AngularJS estende gli attributi HTML):

<script src="https://ajax.googleapis.com/ajax/libs/angularjs/1.7.8/angular.min.js"></script>
<img ng-userid="8zn4938d9z3">

Un esempio più illuminante è il seguente in AngularJS nel quale definisco una direttiva completamente custom:

<div ng-app="coolApp" pippo-directive>

<script>

var app = angular.module("coolApp", []);
app.directive("pippoDirective", function() {
return {
template : "Testo definito nel callback del costruttore della direttiva!"
};
});
</script>

Il tag coolApp (che definisce l’app AngularJS) ha una direttiva completamente custom pippo-directive che viene agganciata da Javascript tramite la directive app.directive, il cui nome è la versione camel-case del nome dell’attibuto HTML.

Fonti

[1] https://www.w3.org/TR/2011/WD-html5-20110525/elements.html#embedding-custom-non-visible-data-with-the-data-attributes

[2] https://code-maven.com/custom-html-attributes

30° anniversario del WWW

Il 12 marzo 2019, l’evento Web@30 del CERN ha dato il via alle celebrazioni in tutto il mondo. Sir Tim Berners.Lee, Robet Caillau e altri pionieri ed esperti del Web hanno condiviso la loro visione sulle sfide e le opportunità portate dal Web. L’evento è stato aperto dal Direttore Generale del CERN Fabiola Gianotti ed è stato organizzato dal CERN in collaborazione con le due organizzazioni fondate da Berners-Lee: la World World Wide Web Foundation e il World Wide Web Consortium (W3C).

[Fonte: CERN]

Problema con apt-get install per OracleVM Virtualbox

Utilizzo di tanto nj tanto un virtualizzatore per poter operare su sistemi Windows. Il software originariamente sviluppato da Sun Microsystem è ormai da anni passato sotto Oracle e fornisce delle macchine virtuali sulle quali si installa una versione di Windows (io attualmente utilizzo una Windows 7 da 64 bit).

Il problema è sorto quando al normale avvio OracleVM Virtualbox, il software mi ha avvisato del rilascio della versione 5.2.22. Lo stesso avviso mi compariva nel gestore pacchetti (Aggiornamenti Software) di Ubuntu. Ho provato prima ad installare la nuova versione dal package manager e ho ottenuto un problema “Software da sorgenti non fidate”. Problema analogo se scaricavo ed eseguivo da solo il .deb.

Il problema è dovuto al cambio della chiave crittografica per collegarsi al repository della Oracle (virtualbox.org che non è tra i repository ufficiali fidati di Ubuntu). Per scaricare la nuova chiave:

wget -q http://download.virtualbox.org/virtualbox/debian/oracle_vbox.asc -O- | sudo apt-key add -

La chiave viene aggiunta al repository delle chiavi crittografiche: ripetendo l’installazione da “Aggiornamenti software” la nuova versione di OracleVM Virtualbox viene finalmente installata.

Il comando apt-key è usato per gestire la lista delle chiavi usate da apt (Advanced Package Tool, il gestore pacchetti delle distribuzioni Debian e derivate) per autenticare i pacchetti. I pacchetti che sono stati autenticati usando queste chiavi vengono considerati fidati.

Pillole Oracle: due utilità di SqlDeveloper

Vuoi salvarti in una raccolta di segnalibri le istruzioni SQL che usi spesso?

Strumenti –> Preferenze –> Database –> Modelli di codice editor SQL
Controllo dei caratteri in SqlDeveloper
Finestra di gestione dei template SQL

Per richiamare la query, digita la scorciatoia, e l’editor ti proporrà la query completa in un balloon.

Vuoi invece trasformare una query già scritta in maiuscolo, minuscolo, o prima lettera maiuscola?

Ctrl+'

Premendo ripetutamente questa sequenza, l’editor ti ciclerà la query fra i tre tipi di scrittura.

Altri suggerimenti utili per l’uso di SqlDeveloper

Pillole Android: come visualizzare in AndroidStudio un dispositivo collegato via USB al PC

Ho sviluppato un piccola applicazione Android e la voglio testare sul mio dispositivo.

  1. da dispositivo: Abilitare il debug USB  (Impostazioni > Opzioni Sviluppatore > Debug USB -> ON)
  2. da computer: da linea di comando digitare 
$ adb devices
List of devices attached
QLF7N16406002695        device

Se Ubuntu non dovesse mostrare il device, dovete istruire l’OS aggiungendo il vostro utente al gruppo plugdev

sudo usermod -aG plugdev $LOGNAME 

e poi bisogna aggiungere le udev rules per la ricognizione del dispositivo Android alla porta usb

apt-get install android-sdk-platform-tools-common

udev è il sottosistema di Linux che gestisce gli eventi generati dalle periferiche: esso si accorge quando tentate per esempio di collegare una pendrive USB o una scheda di rete.

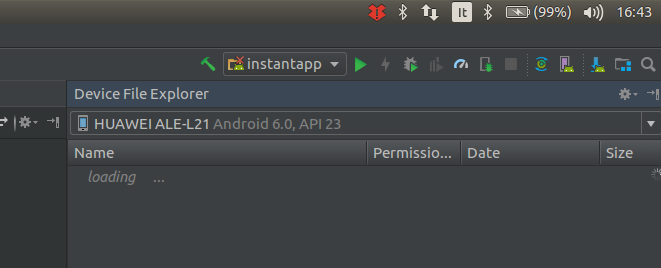
Quindi in basso a dx attivare la tab Device File Explorer come in figura

Android e IntelliJ IDEA - elenco dei dispositivi collagati a USB
Android e IntelliJ IDEA – elenco dei dispositivi collegati a USB

In alto a destra compare la tab del dispositivo con tutto il contenuto del file system:

Android e IntelliJ IDEA - Device FIle Explorer
Android e IntelliJ IDEA – Il dispositivo viene correttamente visulizzato nella lista dei device

Per installare adb

$ sudo apt-get install adb

Risorse web Android

  • Per installare Android Studio, seguire questo sito. Oppure, se siete utilizzatori di IntelliJ IDEA, il modulo Android è già compreso.
  • Sulla configurazione del device di test, questo sito.
  • UDEV

Pillole Laravel – localizzazione

Affinché le date e il tempo dell’applicazione Laravel siano sincronizzate con l’orologio del server occorre agire sui file di configurazione dell’applicazione. Ovviamente questo non è detto sia ciò che si desidera perché per esempio vogliamo che sia un jet lag tra il server e l’applicazione. In ogni caso, il file da modificare è uno soltanto: config/app,php:

    //'timezone' => 'UTC',
    'timezone' => 'Europe/Rome',

Io per esempio ho modificato sul fuso orario del server. That’s all folks!

Pillole Laravel – protezione contro attacchi XSS

Laravel consente di proteggere con semplicità le applicazioni dagli attacchi cross site (CSRF – Cross Site Request Forgery). I CSRF sono un tipo di sfruttamento malevolo dei programmi web in cui comandi non autorizzati vengono eseguiti al posto di un utente autenticato.

Attenzione: In particolare questi attacchi si possono verificare anche se non c’è alcuno strato di protezione con autenticazione tra il browser e il modulo HTML.

Laravel realizza nel modo che segue la protezione: esso genera automaticamente una stringa cosiddetta “gettone” (token) CFRS per ogni sessione attiva (quindi per ogni browser aperto sull’applicazione). Questo gettone viene usato per verificare che l’utente che ha fatto la richiesta sia lo stesso che ha acceduto all’inizio all’applicazione. Non serve che ci sia un’autenticazione, funziona anche per una sessione non autenticata in cui semplicemente il server invia un cookie di sessione al primo accesso anche senza necessariamente legarlo da un utente fisico nel database.

Ogni volta che si definisce una form HTML nell’applicazione, dovrebbe essere incluso un token CSFR in un campo nascosto (hidden) cosicché il middleware di protezione possa validare la richiesta. Per generarlo con Blade è facile: basta usare la direttiva @csrf per generare il campo:

<form method="POST" action="/profile">
    @csrf
    ...
</form>

Il metodo incluso nel gruppo middleware (si veda il metodo /app/Http/Middleware/VerifyCsfrToken.php) verificherà automaticamente che l’input proveniente dalla richiesta corrisponda al token salvato nella sessione.

Se non si agisce in questo modo, Laravel semplicemente blocca l’applicazione sollevando un errore HTTP 419:

Pillole Laravel: errore HTTP 500 accedendo ad una applicazione

Errore 500 e questo messaggio di log:

PHP Parse error:  syntax error, unexpected '?' in /vendor/symfony/http-foundation/Response.php

Come trovato qui, si risolve togliendo php7.0 (attualmente sto girando con php7.2)

$ sudo apt-get purge php7.0 php7.0-common ; sudo apache2ctl restart

L’errore sparisce.

Pillole Laravel: come evitare di creare implicitamente due colonne chiave sulla stessa tabella

Lo strumento delle migrazioni di Laravel è molto comodo per definire le tabelle di uno schema ma anche per le conseguenti ricadute positive sull’ORM Eloquent ai fini di produrre query con le join già fatte.

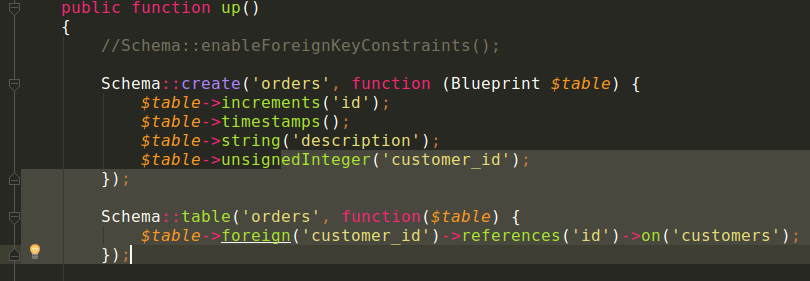
Mi riferisco al fatto che è possibile definire i vincoli di chiave esterna (foreign key). Solo che la definizione è un po’ “tricky”. Prendiamo questo esempio: due tabelle customers e orders con una relazione di chiave esterna da customers a orders:

Definizione della tabella customers, un solo attributo chiave, implicitamente definito con increments()
C’è un attributo di riferimento a customer_id

Se faccio girare lo script di migrazione, che si incarica di creare gli oggetti nello schema del DB ottengo un errore:

Illuminate\Database\QueryException  : SQLSTATE[42000]: Syntax error or access violation: 1075 Incorrect table definition; there can be only one auto column and it must be defined as a key

L’errore è abbstanza grave: abbiamo tentato di creare due chiavi: la prima con il campo id la seconda con il campo customer_id. 

All’inizio credevo che fosse un problema della definizione del constraint, e così l’ho scorporato in una seconda invocazione separata: Schema::table eccetera. Invece il problema era com’è stato definito il campo, infatti ho lo stesso errore anche togliendo la definizione del contraint. Il problema è la dimensione del campo:

$table->unsignedInteger('customer_id', 10);

Ora lo spiego qui e sembra ovvio, ma trovarlo, come tutti i buoni martorei, richiede tempo: il metodo $table->unsignedInteger() ha un secondo parametro che non è affatto la dimensione del campo, che lui si regola automaticamente, ma è – disgraziatamente…

 public function unsignedInteger($column, $autoIncrement = false)
    {
        return $this->integer($column, $autoIncrement, true);
    }

… l’informazione $autoIncrement. Essendo disgrazatamente 10 == true in PHP, il campo così viene dichiarato come autoincrement e quindi come chiave primaria generando l’errore. Invece con questa dichiarazione:

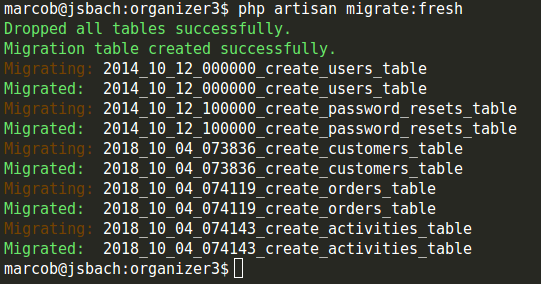
La migrazione termina correttamente

In origine, in ogni caso, c’era la mia errata invocazione del metodo.

[Hint: http://bit.ly/2zS9w1v]

Nobel per la Fisica 2018 a lavori sulla tecnologia laser

https://www.nobelprize.org

Il premio Nobel per la Fisica 2018 è stato assegnato a lavori sulle pinze laser, – ad Arthur Ashkin, una tecnologia che consente di spostare in modo estremamente preciso oggetti microscopici come i virus utilizzando la pressione elettromagnetica della luce – e sugli impulsi ultrabrevi (Mourou e Strickland). Con questa tecnica si ottengono impulsi della durata di un femtosecondo (10-15 secondi).

Per avere una idea di quanto breve sia il femtosecondo si pensi che in 1 secondo ci stanno tanti fs quanto il numero di secondi nell’età dell’universo (circa 1018):

1 s : 1 fs = Età dell’universo : 1 s

Il laser a femtosecondo, così chiamato in breve, viene utilizzato nella chirurgia dell’occhio, per la sua capacità di dosare in modo precisissimo l’energia degli impulsi.